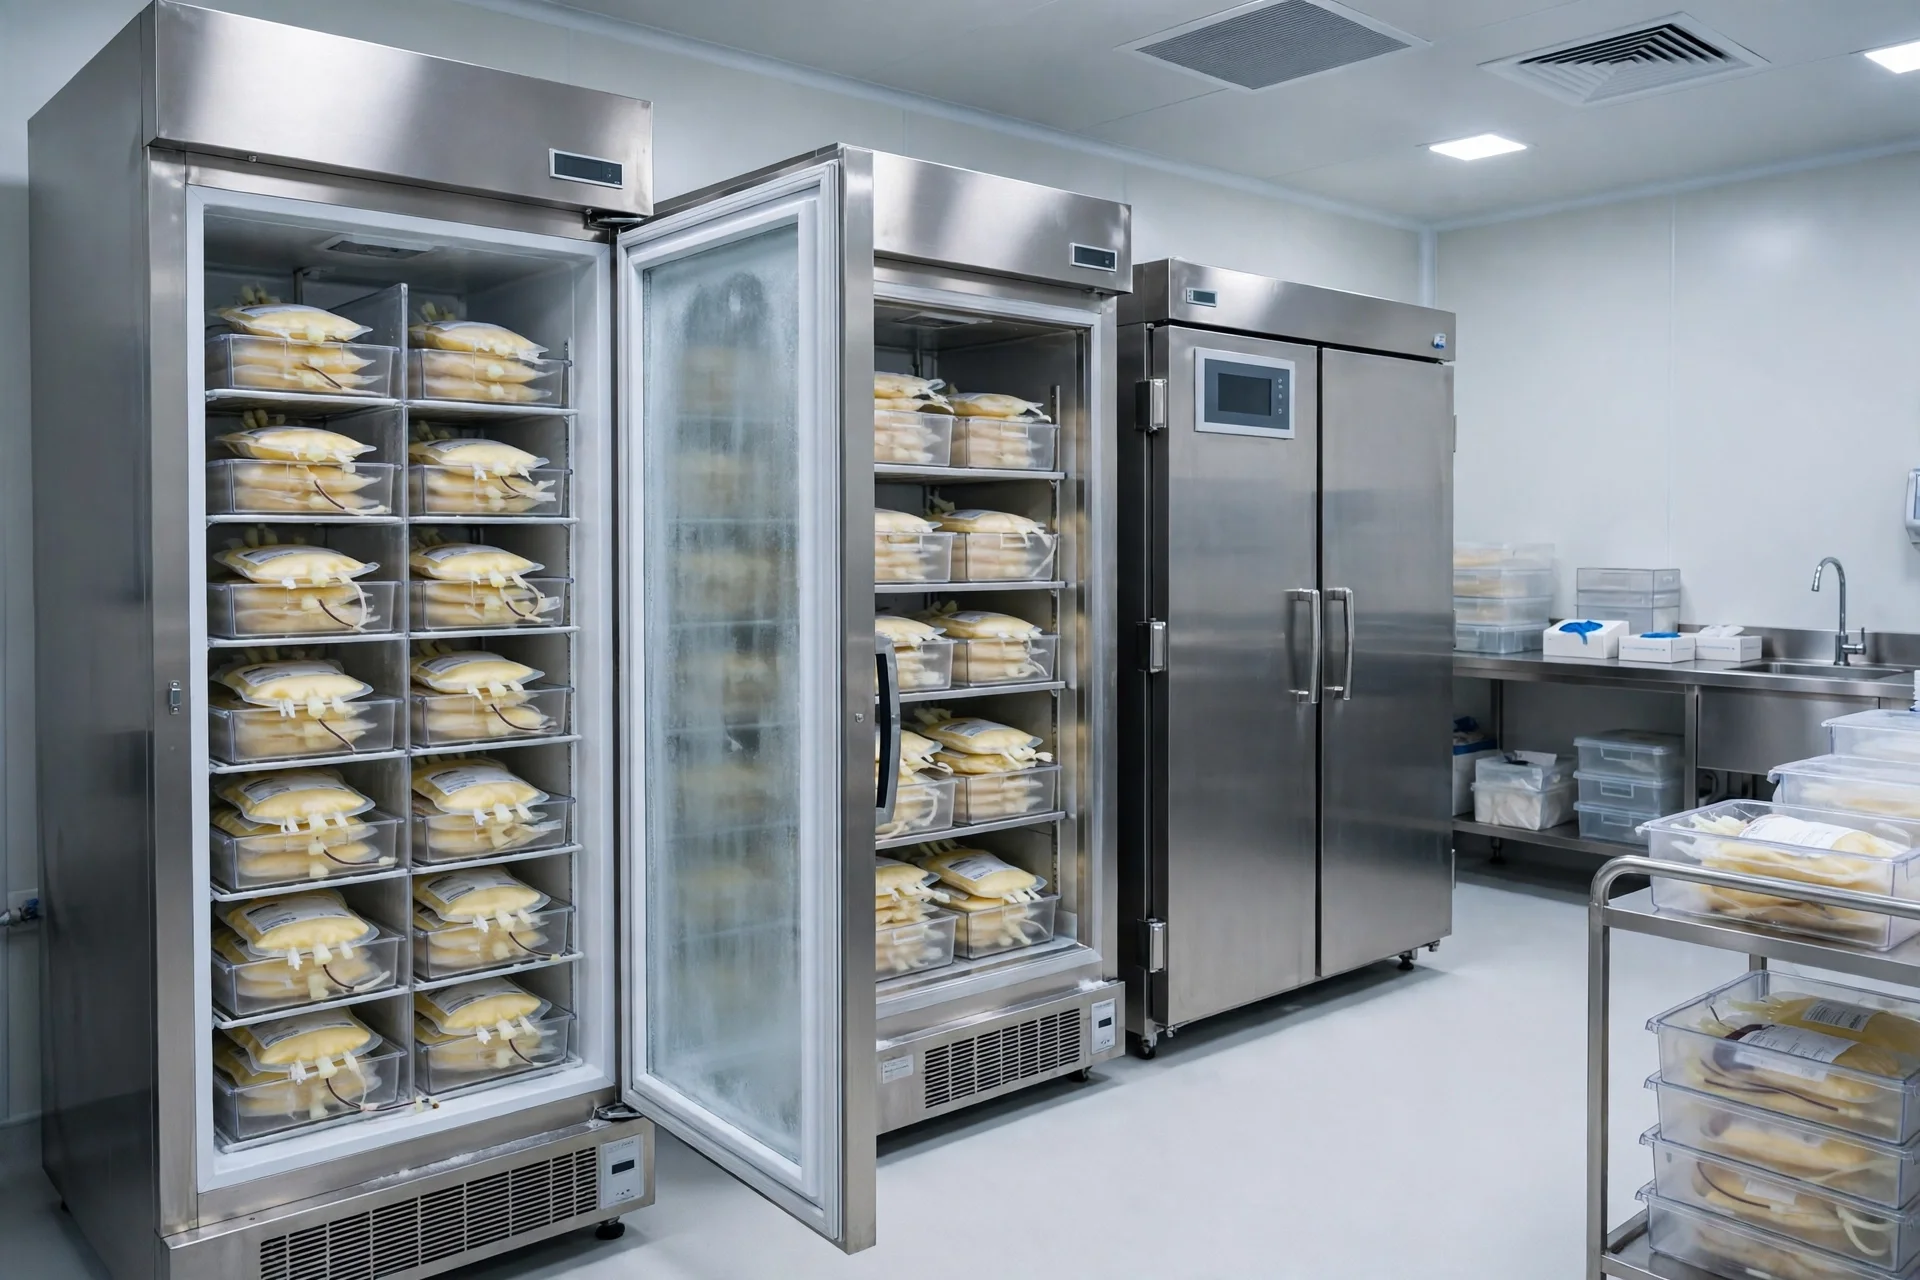
Equipos de refrigeración para la conservación de plasma y componentes sanguíneos. · Imagen generada por EPM
Cyberattack on plasma storage in France puts Spain on alert
An attempted cyberattack in France on plasma centers, through their refrigeration supplier, has prompted preventive action in Spain.
Spain tightens blood bank security after French cyber threat
After the attempted remote manipulation of plasma refrigerators in France, Spain is reviewing blood bank security.
--- The context ---
Recent attacks on refrigeration systems in France have raised concern across Europe that similar intrusions could spread beyond one country. Beyond supermarkets and large retail sites, French authorities detected an attempted cyberattack on regional centers that manage blood donations and storage, where reserves intended for transfusions and trials could have been endangered if the intrusion had fully succeeded against connected cooling equipment used for sensitive medical material.
--- The facts ---
The attempt targeted centers storing plasma and focused on the refrigeration equipment supplier, identified as Coolworld, rather than directly entering public systems. The attributed goal was to raise chamber temperatures from -30 to 110 degrees, an extreme shift for products that depend on a strict and continuous cold chain. Blood must be kept between 4 and 6 degrees, plasma below -25 degrees and platelets at 22-24 degrees to remain biologically viable and safe for clinical use.
The wider European record explains the urgency. Health was described as the sector most affected by such incidents, with 309 cybersecurity incidents reported against European health organizations in 2023. Spain is among the European countries suffering the most cyberattacks, and incidents in its health sector reportedly rose by 40% in 2025. Earlier Spanish ransomware cases at Torrejón in 2020 and the Clínic in 2023 had already shown how disruption can affect hospital operations for days.
--- The positions ---
Expert Rafael López warned, according to the report, that the risk concerns people's lives and that such attacks can bring a hospital to a halt, adding that what happened in France could happen in Spain or anywhere because no system is completely secure. In Catalonia, medical director Joan Ramón Grifols said his blood bank uses centralized management, independent monitoring and periodic staff checks, and that the regional cybersecurity agency ordered external temperature management to be disconnected after the French incident.
--- What remains unknown ---
The attackers and their final objectives remain unknown. It is also unclear whether other suppliers present the same exposure, how many European centers rely on comparable remote access, and how long Catalonia's provisional disconnection will remain in place while officials study the French case and search for vulnerabilities across hundreds of blood component storage units that normally benefit from centralized visibility and control.
--- Unanswered questions ---
Who organized the attack on the cold chain in France and what exactly was its purpose? How many European centers depend on outside suppliers with remote access to critical equipment? When can Catalonia restore centralized control without reopening the vulnerability that prompted the disconnection?
--- EPM analysis ---
The case marks a shift from familiar ransomware disruption toward possible physical manipulation of storage conditions. Spain's earlier incidents did not alter refrigerator settings, although the Clínic case in 2023 stopped the center for more than a week. Catalonia's three independent checks limited the operational impact of disconnecting external control, even if work became slower. That redundancy is the practical lesson: connected efficiency needs an offline safeguard capable of protecting patients when a supplier becomes the entry point.
📌 EPM Take:
In EPM's view, the French alert requires treating hospital refrigeration as critical infrastructure rather than a minor technical service, because remote manipulation can destroy vital reserves without entering any public system. Disconnecting external controls protects today, but it slows management and does not replace permanent supplier audits, operational backups and rehearsed protocols. The priority must be ensuring continuity of care, traceability for every unit and coordinated response across regions, with sustained investment and transparency whenever an incident places patients at risk and threatens essential transfusions.
--- The context ---
The threat detected in France has forced Spain to examine a less visible but decisive part of its health system: who can access, from outside, the equipment preserving blood, plasma and platelets. French incidents also affected refrigeration at large retail sites, but the attempt against regional donation centers raised a more serious concern because losing reserves would directly affect transfusions, trials and the ability of hospitals to continue operating normally under pressure.
--- The facts ---
The attackers did not directly enter public systems, but those of Coolworld, the company supplying refrigeration equipment to centers storing plasma. According to the available information, they sought to move chamber temperatures from -30 to 110 degrees. Such a change would have destroyed stored material, because blood requires 4 to 6 degrees, plasma requires less than -25 degrees and platelets require 22-24 degrees if they are to remain viable and safe for patients.
The warning comes amid a difficult European record. Health organizations reported 309 cybersecurity incidents in 2023, and health was identified as the sector most affected by this type of incident. Spain is among the European countries most exposed to cyberattacks, with health sector incidents rising by 40% in 2025 according to the cited data. The Torrejón case in 2020 and the Clínic case in 2023 show that hospitals are already recurring targets, even though those attacks did not change refrigerator settings.
--- The positions ---
Rafael López argued, according to the report, that no system is entirely secure and that an attack of this kind can stop a hospital. Joan Ramón Grifols, medical director of the Catalan blood bank, defended centralized control as necessary to oversee hundreds of storage units, while accepting the externally managed connection was disconnected after the French incident. He also noted that three independent checking methods were already in place, allowing work to continue, albeit more slowly, without major disruption to established routines.
--- What remains unknown ---
Those behind the attacks have not been identified and their final objectives remain unknown. It remains to be established whether the exposure was limited to one supplier, whether other countries share it, and what minimum controls should bind companies that supply or maintain connected equipment in hospitals and blood banks before full remote temperature management can safely resume under centralized oversight.
--- Unanswered questions ---
What responsibility should a supplier bear when external access can alter critical health equipment? Which Spanish hospitals have already audited their refrigeration systems after the French alert? What deadline and safeguards will Catalonia require before reconnecting centralized management of its blood storage temperatures?
--- EPM analysis ---
This episode raises a question of order and accountability: the efficiency of centralized control cannot outweigh patient safety. Provisional disconnection is a prudent institutional step, not a permanent solution. The right balance requires clear contracts, limited access, independent monitoring and a manual fallback that staff actually practice. It also requires learning from grave precedents, including the week-long stoppage at the Clínic in 2023, before manipulated temperatures cause an irreparable loss of reserves needed for urgent care.
📌 EPM Take:
In EPM's view, the French case shows that health security demands firm control over suppliers and external access, with clear accountability when a third party can alter essential equipment. The provisional disconnection in Catalonia is prudent, but it must be paired with enforceable standards, effective inspection and sanctions when basic controls fail. Protecting blood and plasma means protecting a hospital's ability to operate. Without operational discipline, verifiable maintenance and coordinated emergency command, any network will remain exposed even when it has advanced technology and committed staff on duty.
Ciberataque a plasma en Francia activa la alerta en España
Un intento de ciberataque en Francia contra centros de plasma, a través de su proveedor de refrigeración, ha activado medidas preventivas en España.
España refuerza sus bancos de sangre tras el ataque en Francia
Tras el intento de manipulación remota de refrigeradores de plasma en Francia, España revisa la seguridad de sus bancos de sangre.
--- El contexto ---
Los recientes ataques contra sistemas de refrigeración en Francia han encendido las alarmas en Europa por su posible extensión a otros países. Además de afectar a supermercados y grandes superficies, las autoridades francesas detectaron un intento dirigido contra centros regionales que gestionan donaciones y conservación de sangre, con reservas destinadas a transfusiones y ensayos que podrían haber quedado comprometidas si la intrusión hubiera prosperado plenamente.
--- Los hechos ---
El intento se dirigió contra centros que almacenaban plasma y buscó a la empresa suministradora de los equipos de refrigeración, identificada como Coolworld, en lugar de atacar directamente los sistemas públicos. El objetivo atribuido era elevar la temperatura de las cámaras desde los -30 hasta los 110 grados, una alteración extrema para productos que dependen de una cadena de frío estricta y continua para conservar su utilidad clínica.
La sangre debe mantenerse entre 4 y 6 grados, el plasma por debajo de -25 grados y las plaquetas entre 22-24 grados. Fuera de esos rangos, los componentes pierden viabilidad biológica y pueden convertirse en un riesgo grave. El contexto europeo añade presión: en 2023 se notificaron 309 incidentes contra organizaciones sanitarias y, según los datos citados, en España los incidentes en salud aumentaron un 40% durante 2025.
--- Las posiciones ---
El experto Rafael López advirtió, en declaraciones recogidas en la información, que estos ataques hablan de riesgo para la vida y que pueden llegar a parar un hospital, además de señalar que lo ocurrido en Francia podría repetirse en España y en cualquier lugar porque ningún sistema es totalmente seguro. En Cataluña, el director médico Joan Ramón Grifols explicó que su centro mantiene gestión centralizada, monitorización independiente y supervisión periódica del personal, y que la agencia catalana ordenó desconectar la gestión externa de la temperatura.
--- Lo que falta saber ---
Todavía se desconoce quién está detrás de los ataques y cuál era su objetivo final. Tampoco está claro si existieron otros proveedores expuestos con la misma vulnerabilidad ni cuánto durará la desconexión provisional en Cataluña, mientras se estudian las causas del caso francés y se revisan posibles fallos en los equipos conectados de almacenamiento sanguíneo en distintos territorios europeos y españoles.
--- Preguntas sin respuesta ---
¿Quién organizó el ataque contra la cadena de frío en Francia y qué buscaba exactamente? ¿Cuántos centros europeos dependen de proveedores externos con acceso remoto a equipos críticos? ¿Cuándo podrá restablecerse en Cataluña el control centralizado sin reabrir la vulnerabilidad detectada?
--- Análisis EPM ---
La novedad del caso no es solo el ransomware conocido, sino el salto hacia la manipulación física de parámetros de conservación. España ya sufrió episodios como el del Clínic en 2023 y el de Torrejón en 2020, y el primero mantuvo parado el centro más de una semana. La respuesta catalana, con tres controles independientes, muestra que la redundancia previa limita el daño, aunque la gestión provisional sea más lenta y exija más trabajo manual de verificación.
📌 Conclusion EPM:
A juicio de EPM, la alerta francesa obliga a tratar la refrigeración hospitalaria como infraestructura crítica y no como un servicio técnico menor, porque una manipulación remota puede inutilizar reservas vitales sin entrar en ningún sistema público. Desconectar controles externos protege hoy, pero ralentiza la gestión y no sustituye auditorías permanentes a proveedores, copias de seguridad operativas y protocolos ensayados. La prioridad debe ser garantizar continuidad asistencial, trazabilidad de cada equipo y respuesta coordinada entre comunidades, con inversión sostenida y transparencia cuando un incidente ponga en riesgo a pacientes.
--- El contexto ---
La amenaza detectada en Francia ha obligado a revisar en España una parte poco visible pero decisiva del sistema sanitario: quién puede acceder desde fuera a los equipos que conservan sangre, plasma y plaquetas. Los incidentes franceses afectaron también a frigoríficos de grandes superficies, pero el intento contra centros regionales de donación elevó la preocupación por el impacto directo que tendría perder reservas para transfusiones y ensayos clínicos esenciales.
--- Los hechos ---
Los atacantes no entraron directamente en los sistemas públicos, sino en los de Coolworld, la compañía que suministraba equipos de refrigeración a centros que almacenaban plasma. Según la información disponible, pretendían que las cámaras pasaran de los -30 a los 110 grados. Semejante cambio habría destruido el material almacenado, porque la sangre requiere entre 4 y 6 grados, el plasma menos de -25 grados y las plaquetas entre 22-24 grados para seguir siendo viables y seguras.
El riesgo no surge en un vacío. La sanidad europea fue señalada como el sector más afectado por incidentes de este tipo, con 309 notificaciones en 2023. España figura entre los países europeos más atacados y, de acuerdo con los datos citados de Europol, los incidentes en el sector de la salud crecieron un 40% en 2025. Precedentes nacionales como Torrejón en 2020 y el Clínic en 2023 confirman que los hospitales ya son un objetivo recurrente y vulnerable.
--- Las posiciones ---
Rafael López sostuvo, según la información, que no existe un sistema completamente seguro y que un ataque así puede llegar a parar un hospital. Desde el banco de sangre catalán, Joan Ramón Grifols defendió la utilidad del control centralizado para supervisar cientos de equipos, aunque aceptó la desconexión externa ordenada tras el caso francés. También señaló que el centro ya trabajaba con tres mecánicas independientes de chequeo, lo que ha permitido mantener la actividad pese a operar con actuaciones más lentas.
--- Lo que falta saber ---
No se ha identificado a los responsables ni se conocen sus objetivos finales. Queda por determinar si la vulnerabilidad se limitaba a un proveedor, si otros países comparten la misma exposición y qué controles mínimos deberán cumplir las empresas que suministran o mantienen equipos conectados en hospitales y bancos de sangre antes de recuperar plenamente la gestión remota centralizada de temperaturas.
--- Preguntas sin respuesta ---
¿Qué responsabilidad corresponde al proveedor cuando un acceso externo permite alterar equipos sanitarios críticos? ¿Qué hospitales españoles han auditado ya sus sistemas de refrigeración tras la alerta francesa? ¿Qué plazo y qué garantías exigirá Cataluña antes de volver a conectar la gestión centralizada?
--- Análisis EPM ---
El episodio plantea una cuestión de orden y responsabilidad: la eficiencia de centralizar controles no puede imponerse a la seguridad del paciente. La desconexión provisional es una medida de prudencia institucional, no una solución definitiva. El equilibrio exige contratos claros, accesos limitados, supervisión independiente y capacidad manual de reserva. También exige aprender de precedentes graves, como la semana de parálisis del Clínic en 2023, antes de que una manipulación de temperaturas cause una pérdida irreparable de reservas.
📌 Conclusion EPM:
A juicio de EPM, el caso francés demuestra que la seguridad sanitaria exige control firme sobre proveedores y accesos externos, con responsabilidad clara cuando un tercero puede alterar equipos esenciales. La desconexión provisional en Cataluña es prudente, pero debe acompañarse de normas exigibles, inspección efectiva y sanciones si fallan los controles básicos. Proteger sangre y plasma es proteger la capacidad de operar de un hospital. Sin disciplina operativa, mantenimiento verificable y mando coordinado ante emergencias, cualquier red quedará expuesta aunque disponga de tecnología avanzada y personal comprometido.